
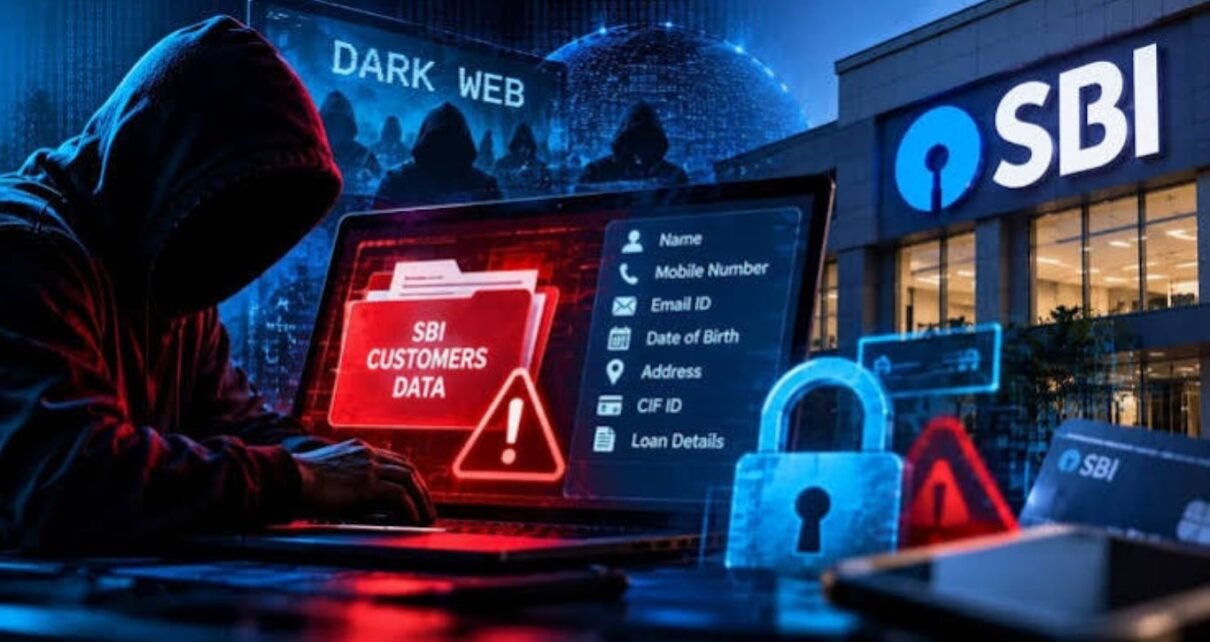
ഇന്ത്യയിലെ ഏറ്റവും വലിയ പൊതുമേഖലാ ബാങ്കായ സ്റ്റേറ്റ് ബാങ്ക് ഓഫ് ഇന്ത്യയുടെ (SBI) ഉപഭോക്താക്കളുടെ വ്യക്തിവിവരങ്ങൾ ഡാർക്ക് വെബിൽ ചോർന്നതായി ബാങ്ക് ഔദ്യോഗികമായി സ്ഥിരീകരിച്ചു. 2026 ഒക്ടോബർ 21-നാണ് സ്റ്റോക്ക് എക്സ്ചേഞ്ചുകൾക്ക് നൽകിയ റിപ്പോർട്ടിൽ ബാങ്ക് ഈ വിവരം വ്യക്തമാക്കിയത്.
ഡാർക്ക് വെബിൽ ലഭ്യമായ ഏകദേശം 3.75 ലക്ഷം റെക്കോർഡുകളിൽ നടത്തിയ പ്രാഥമിക പരിശോധനയിൽ, 3,897 ഉപഭോക്താക്കളുടെ നിർണായകമായ വ്യക്തിവിവരങ്ങൾ (Personally Identifiable Information) ചോർന്നതായി കണ്ടെത്തിയിട്ടുണ്ട്.
‘Siriusim’ എന്ന ഹാക്കർ ഗ്രൂപ്പാണ് ഈ വിവരങ്ങൾ ചോർത്തിയതായി അവകാശപ്പെടുന്നത്. ഉപഭോക്താക്കളുടെ പേര്, ലിംഗം, ജനനത്തീയതി, മൊബൈൽ നമ്പറുകൾ, ഇമെയിൽ ഐഡികൾ, വീട്ടു വിലാസങ്ങൾ, ലോൺ അപേക്ഷകൾ, അക്കൗണ്ട് ഓപ്പണിങ് ഫോമുകൾ, അതുമായി ബന്ധപ്പെട്ട രേഖകൾ, ബ്രാഞ്ച് ഐഡി, കസ്റ്റമർ ഇൻഫർമേഷൻ ഫയൽ (CIF) ഐഡന്റിഫയറുകൾ എന്നിവയാണ് ഡാർക്ക് വെബിൽ എത്തിയ ഡാറ്റയിൽ ഉൾപ്പെടുന്നത്.
ഉപഭോക്താക്കളുടെ ബാങ്ക് അക്കൗണ്ടിലെ പണം പൂർണ്ണമായും സുരക്ഷിതമാണെന്നും (Customer balances are completely safe) ബാങ്കിന്റെ പ്രധാന പ്രവർത്തനങ്ങളെ (Core Banking) ഈ സംഭവം ബാധിച്ചിട്ടില്ലെന്നും എസ്ബിഐ വ്യക്തമാക്കിയിട്ടുണ്ട്.
ഒക്ടോബർ 16-ന് ഡിഫൻസ് സൈബർ ഏജൻസി, CERT-In എന്നിവരിൽ നിന്നാണ് ബാങ്കിന് ഇത് സംബന്ധിച്ച മുന്നറിയിപ്പ് ലഭിച്ചത്. സംഭവത്തെക്കുറിച്ച് വിശദമായി അന്വേഷിക്കാൻ സ്വതന്ത്ര സൈബർ സുരക്ഷാ ഏജൻസിയെ ബാങ്ക് ചുമതലപ്പെടുത്തിയിട്ടുണ്ട്.